Kann man Einträge im Taufregister löschen lassen?

Taufregister sind für die Ewigkeit – wie das Taufsakrament. Auch nach einem Kirchenaustritt bleibt der Eintrag in den Kirchenbüchern erhalten. Das ist konfliktträchtig: Die Frage, ob das »Recht auf Vergessenwerden« auch für die kirchlichen Matrikel gilt, sorgt immer wieder für Konflikte und Unverständnis, wenn entsprechende Löschbegehren abgelehnt werden. Und das werden sie immer.
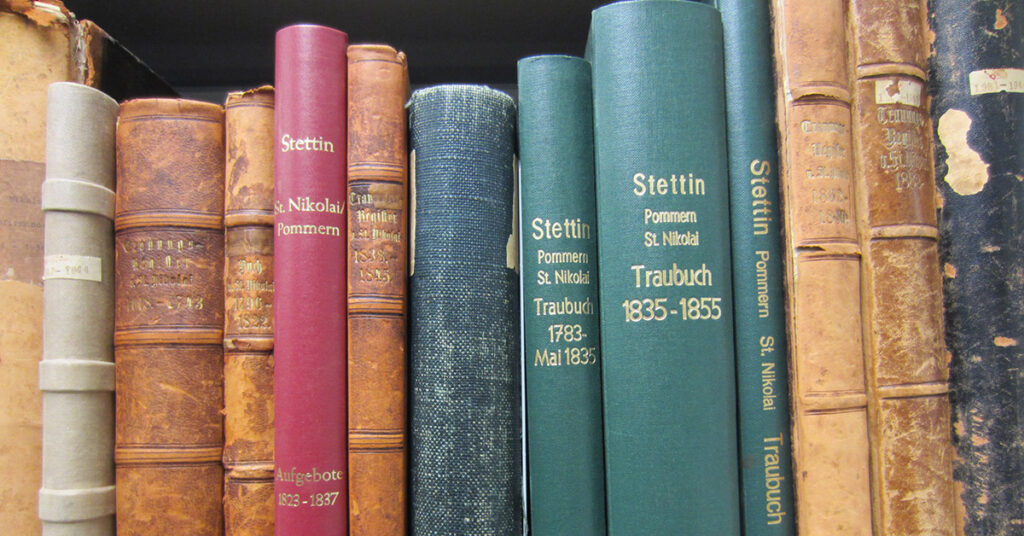
Kirchenbücher aus Stettin
Bildquelle: Clemens Schulz, Kirchenbücher, CC BY-SA 4.0

Tatsächlich findet sich in der Datenschutzgrundverordnung keine besondere Ausnahme für Kirchenbücher. Dennoch zieht sich durch die Rechtsprechung die Tendenz, dass nicht von einem Löschanspruch ausgegangen wird. Ein Blick in einschlägige Fälle aus verschiedenen EU-Mitgliedstaaten und zum theologischen Hintergrund zeigt, dass die Hoffnung, den eigenen Tauchbuch-Eintrag löschen zu lassen, wohl nicht erfüllt wird.

Weiterlesen →
Bedenkenhuberei – Wochenrückblick KW 31/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

In Polen geht die Kontroverse um die Vernichtung von Akten in kirchlichen Missbrauchsverfahren weiter. Während die staatliche Missbrauchskommission weiterhin darüber klagt, dass Akten des bischöflichen Geheimarchivs entsprechend der kirchenrechtlichen Regeln nach dem Tod des Angeklagten oder zehn Jahre nach der Verurteilung vernichtet werden und so eine Aufarbeitung erschwert ist, sieht die Polnische Bischofskonferenz keine Probleme mit der Praxis und sieht im Zusammenspiel von polnischer Justiz und Heiligem Stuhl die Regierung am Zug, angemessene Vereinbarungen und gesetzliche Grundlagen zu schaffen.

Wolfgang Huber wagt den großen Aufschlag und hat eine »Ethik der Digitalisierung« unter dem Titel »Menschen, Götter und Maschinen«vorgelegt. Der ehemalige Berliner Landesbischof und EKD-Ratsvorsitzende befasst sich darin natürlich auch mit Datenschutz und informationeller Selbstbestimmung. Die Überschrift des vierten Kapitels, »Grenzüberschreitungen«, ist dabei programmatisch: Es wird ein grundsätzlich pessimistisches Bild gezeichnet, eine »Erosion des Privaten« festgestellt. Huber schlägt mit Hans Jonas eine »Heuristik der Furcht« als ethische Regel zum Umgang mit den eigenen Daten vor: »Es ist ein Gebot der Selbstachtung, Anbieter mit transparentem Datenschutz zu bevorzugen, Suchanfragen auf das Notwendige zu beschränken und Informationen über sich selbst nicht leichtfertig preiszugeben.« Dazu brauche es Selbstverpflichtungen der Digitalfirmen und eine Verschärfung der internationalen Rechtsregeln für den Umgang mit persönlichen Daten im Netz. Wie solche Regeln gestaltet sein können, fehlt allerdings. Allzu oft bleibt Huber bei einer pessimistischen Diagnose. Daten gibt es nur im gesellschaftlichen Verfallsmodus. Informationelle Selbstbestimmung wird zwar hochgehalten, dabei aber so interpretiert, dass selbstbestimmt nur das ist, was Hubers ethische Reflexionen für gut halten. »Dem digitalen Freiheitsgewinn wird ein erheblicher Teil der persönlichen Freiheit geopfert«, klagt er. Dass persönliche Freiheit auch in digitalem Freiheitsgewinn bestehen kann, ist nicht vorgesehen. Stattdessen wird wieder einmal Jaron Lanier und sein Social-Media-Ausstieg als Goldstandard dargestellt. Die DSGVO wird zwar erwähnt, aber ohne große Kenntnis und analytische Tiefe. Sie verfolge »erkennbar das Ziel, die umfangreiche Nutzung privater Daten mit dem Recht auf informationelle Selbstbestimmung vereinbar zu machen und zugleich eine Nutzung dieser Daten in möglichst hohem Umfang zu ermöglichen«. Woran sich das zeige, ist keiner Erläuterung wert. Huber beschränkt sich weitgehend auf die von ihm als zentral ausgemachten Instrumente der Pseudonymisierung und Anonymisierung. »Aus ethischer Perspektive ist es jedoch keineswegs unproblematisch, die Daten einer Person dann als frei verfügbar anzusehen, wenn sie statt unter dem authentischen Herkunftsnamen unter einem Pseudonym genutzt werden«, urteilt Huber. Nur: Wer vertritt diese Position? Die DSGVO jedenfalls nicht. Den Datenschutzdiskurs bringt Huber mangels Substanz so jedenfalls nicht weiter. »Theologisch interessierte Oberstudienräte finden gelehrte Einwände gegen die in den Feuilletons dieser Republik erhobenen Großthesen über die Chancen der Digitalisierung«, schließt die lesenswerte Rezension des Buchs in der Eule.

Weiterlesen →

Betroffenenrechte sind Kinderrechte, keine Elternrechte – Interview mit Kerstin Fuchs

Auch Kinder und Jugendliche haben ein Recht auf informationelle Selbstbestimmung – und manchmal muss das auch gegen die Eltern durchgesetzt werden. Vor genau so einem Fall stand Kerstin Fuchs, die Geschäftsführerin des Wiesbadener Jugendhilfezentrums Johannesstift: Ein Vater wollte für seine Tochter Auskunftsrechte geltend machen und auch in höchstpersönliche Therapieunterlagen Einblick nehmen – gegen den Willen der damals Fünfzehnjährigen. Für das Johannesstift war klar: So geht es nicht. Die Datenschutzaufsicht gab der Einrichtung zwar recht, doch der Vater klagte vor dem Interdiözesanen Datenschutzgericht. Dort erzielte das Johannesstift einen Erfolg auf ganzer Linie – die Entscheidung wurde hier bereits ausführlich besprochen.

Porträtfoto von Kerstin Fuchs
Kerstin Fuchs ist Geschäftsführerin des Johannesstifts und in der Geschäftsführung für den Datenschutz zuständig. (Bildquelle: Johannesstift)

In seinem Leitbild hat das Johannesstift festgehalten, dass »Solidarität mit den Schwachen, Kultur der Partizipation, Toleranz gegenüber Weltanschauungen, die die Freiheitsrechte anderer nicht verletzen, und Gerechtigkeit für diejenigen, die Benachteiligungen erlitten haben« das Wirken der Einrichtung prägen. Im Interview berichtet Geschäftsführerin Kerstin Fuchs, warum in ihrer Einrichtung Datenschutz Chefsache ist, wie ein Verfahren vor dem IDSG abläuft – und wie man die Bedürfnisse und Rechte von Kindern und Jugendlichen in der Jugendhilfe berücksichtigt.

Weiterlesen →

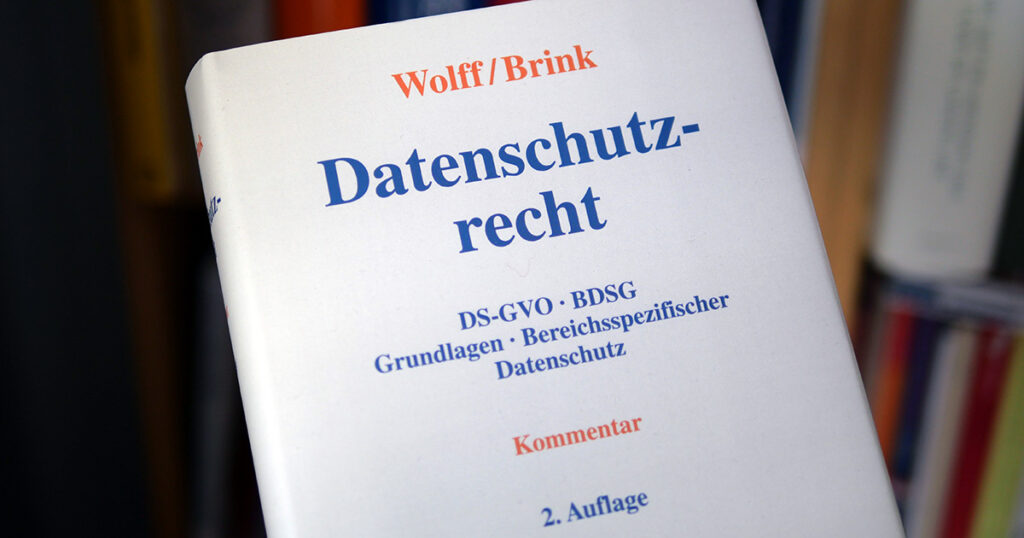
Richtlinienkompetenz – Rezension Wolff/Brink, Datenschutzrecht

Die zweite Auflage des Datenschutzrechts-Kommentars von Heinrich Amadeus Wolff (seit kurzem Richter am Bundesverfassungsgericht) und Stefan Brink (bald nicht mehr baden-württembergischer Landesdatenschutzbeauftragter) ist erschienen. Neben einer Kommentierung von DSGVO und BDSG zeichnet sich dieser Kommentar auch durch einen Grundlagenteil mit Aufsätzen zu bereichsspezifischem Datenschutz aus.

Titel der zweiten Auflage von Wolff/Brink, Datenschutzrecht
Wolff/Brink, Datenschutzrecht, 2. Aufl. 2022, XXVI, 1763 S., 169 Euro.

Die von Daniel Mundil besorgte Kommentierung des Art. 91 DSGVO ist kompakt, bringt aber einige neue Aspekte ein, die so in anderen Kommentaren nicht zu finden sind und beleuchtet dabei insbesondere die Frage nach der Funktion und dem Spielraum, den die DSGVO kirchlichem Datenschutzrecht zuspricht.

Weiterlesen →

Sportliche Geheimjustiz – Wochenrückblick KW 30/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Gedruckte Gesetzessammlungen zum katholischen Datenschutz gibt es ebenso wie PDFs. Was bislang noch fehlte, war ein guter Zugang direkt im Netz. Die gibt es nun unter kirchlicher-datenschutz.org, besorgt von Christian Schmidt. Mit KDG, KDG-DVO, §-29-KDG-Gesetz, §-29-KDG-Gesetz-DVO, SeelsorgePatDSG, KDS-VwVfG, KDSGO und KAO sind dort die katholischen Datenschutzregelungen in der Fassung des Beschlusses durch den VDD sehr gut zugänglich.

Mitte Juli hat das Bundesverfassungsgericht seine Entscheidung im Fall von Claudia Pechsteins Verfassungsbeschwerde gegen den BGH veröffentlicht. (Guter Überblick dazu: Christian Duve im aktuellen FAZ-Einspruch-Podcast.) In der Sache geht es um den Internationalen Sportgerichtshof CAS. Die Entscheidung tragend ist das durch den CAS als privates Schiedsgericht verletzte Öffentlichkeitsprinzip unter Rückgriff auf die Europäische Menschenrechtskonvention: »Der Grundsatz der Öffentlichkeit mündlicher Verhandlungen ist ein wesentlicher Bestandteil des Rechtsstaatsprinzips und geht in seiner Bedeutung damit über einzelne Verfahrensregelungen weit hinaus. Auch entspricht er dem allgemeinen Öffentlichkeitsprinzip der Demokratie. Die Gerichtsöffentlichkeit sollte in Gestalt einer Verfahrensgarantie dem Schutz der an der Verhandlung Beteiligten gegen eine der öffentlichen Kontrolle entzogene Geheimjustiz dienen« (Rn. 44), erläutert das BVerfG. Die Entscheidung kann natürlich nicht direkt auf kirchliche Gerichte übertragen werden. Die ordentliche kirchliche Gerichtsbarkeit, die immer neben der staatlichen Gerichtsbarkeit und nie sie ersetzend tätig wird, ist davon sicher in keinem Fall betroffen. Interessant wird es für die Datenschutzgerichtsbarkeit, die statt der staatlichen Gerichtsbarkeit entscheidet – und keinerlei Öffentlichkeitsprinzipien kennt, selbst die Veröffentlichung ausgewählter Entscheidungen erfolgt auf freiwilliger Basis. Hier wäre es durchaus denkbar, dass unter Rückgriff auf die Argumentation im Fall Pechstein ein staatliches Gericht auch Zweifel an den rechtsstaatlichen Standards des kirchlichen Gerichts erkennt. (Die andere kirchliche Gerichtsbarkeit, die staatliche ersetzt, die Arbeitsgerichtsbarkeit, kennt ein Öffentlichkeitsprinzip.)

Weiterlesen →

Checkliste Auftragsverarbeitung nach KDG und DSG-EKD

Kaum eine Einrichtung dürfte ohne Auftragsverarbeitung auskommen: Das Hosting der eigenen Webseite, IT- und Versand-Dienstleistungen und andere Verarbeitungen werden meist extern gelöst. Um das rechtskonform abzubilden, braucht es in der Regel einen Auftragsverarbeitungsvertrag. Viele Dienstleister haben auch schon fertige Musterverträge. Aber schon im Geltungsbereich der DSGVO sind die oft nicht vollständig und korrekt – im kirchlichen Bereich kommt erschwerend dazu, dass Musterverträge selten auf die Existenz anderer Rechtsordnungen und Aufsichtsregime als nach der DSGVO Rücksicht nehmen, und allein mit dem Verweis ist es auch nicht getan.

Symbolbild Auftragsverarbeitung: Eine Brille liegt auf einem Vertrag.
(Bildquelle Mari Helin on Unsplash)

Für die Prüfung von DSGVO-Auftragsverarbeitungsverträgen hat die Berliner Landesdatenschutzaufsicht eine ausführliche und detaillierte Checkliste nebst Ausfüllhinweisen veröffentlicht. Bevor man damit aber Auftragsverarbeitungen im kirchlichen Bereich prüfen oder gestalten kann, braucht es viel Arbeit: Die entsprechenden Paragraphen im KDG und im DSG-EKD sind teils sehr unterschiedlich aufgebaut – und dazu kommen Besonderheiten, die es nur in den kirchlichen Gesetzen gibt. Hier hilft eine KDG- und DSG-EKD-Synopse zur Berliner Checkliste.

Weiterlesen →

Blick in die Akten – Wochenrückblick KW 29/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Das Bistum Rottenburg-Stuttgart ermöglicht nun auch die Akteneinsicht zur Missbrauchsaufarbeitung bei allen Beschäftigten. Im aktuellen Amtsblatt wurde eine Ordnung zur Regelung von Einsichts- und Auskunftsrechten für die Kommissionen zur Aufarbeitung von sexuellem Missbrauch Minderjähriger und schutz- oder hilfebedürftiger Erwachsener in Bezug auf Personalaktendaten von Beschäftigten (OAK-DRS) veröffentlicht. Die Ordnung ist eine Premiere: Mittlerweile haben zwar mindestens 16 Bistümer Einsichtsnormen in Personalakten von Klerikern und Kirchenbeamten in Kraft gesetzt, darunter Rottenburg-Stuttgart. Aber über einen Beschluss der Bistums-KODA tatsächlich alle Beschäftigten zu erfassen, auch die nicht unmittelbaren Bistumsbeschäftigten, geht weit darüber hinaus. Ob das so zulässig ist, wird sich im Streitfall vor Gericht erweisen. (Auch bei katholisch.de habe ich darüber berichtet.)

Der Jahresbericht 2021 der Kommission der EU-Bischofskonferenzen COMECE ist erschienen. Darin gibt es auch einen kurzen Abschnitt zum Datenschutz und zum Umgang mit der DSGVO (»a permanent priority of the Catholic Church in Europe«), in dem von einer Überarbeitung der internen Richtlinien für die Bischofskonferenzen der EU, die in diesem Jahr fertig gestellt werden soll. Was darin genau steht, ist nicht bekannt. Es ist aber anzunehmen, dass es sich um das Muster-Datenschutzgesetz handelt, auf dessen Grundlage beispielsweise die polnische, die maltesische und die spanische Bischofskonferenz ihr Datenschutzgesetz erlassen haben. Außerdem erfährt man vom Datenschutz-Austauschtreffen der COMECE, von dem bereits der polnische Datenschutzbeauftragte (KIOD) berichtet hatte. Thema war außerdem die Rechtsgrundlage berechtigtes Interesse und das Zusammenspiel von DSGVO und Kirchenrecht. Zudem werden datenschutzrechtliche Fälle mit Kirchenbezug gesammelt.

Bei Nebentätigkeiten entwickeln Dienstgeber häufig eine ungesunde Neugierde und haben wenig im Blick, was erforderlich ist und dass Nebentätigkeiten auch von Grundrechten geschützt sind. Da ist es sehr hilfreich, wenn die KDSA Ost eine kleine Handreichung zur Verfügung stellt, wie der Datenschutz dabei ins Spiel kommt.

Weiterlesen →

IDSG zu Rechtswegen im kirchlichen Datenschutz

Das Interdiözesane Datenschutzgericht hat zwei neue Entscheidungen veröffentlicht: IDSG 6/2021 und IDSG 19/2021. In beiden geht es in der Sache zunächst um Konflikte im Bereich des Beschäftigtendatenschutzes – wenn das Verhältnis ohnehin zerrüttet ist, werden die wenigen gut zugänglichen Rechtsbehelfe ergriffen, die es im kirchlichen Recht gibt.

Ein Richterhammer liegt auf einer Ausgabe der Kirchlichen Datenschutzgerichtsordnung (KDSGO)
Die KDSGO regelt die kirchliche Datenschutzgerichtsbarkeit.

Beide Entscheidungen haben aber auch Aspekte mit grundsätzlicher Bedeutung: Verhandelt werden offene und versperrte Rechtswege zum kirchlichen Datenschutzgericht und zu kirchlichem Recht vor staatlichen Gerichten.

Weiterlesen →

IDSG schützt informationelle Selbstbestimmung von Jugendlichen

Kinder und Jugendliche haben Rechte. Das ist leider nicht immer so klar, wie es wünschenswert wäre. Insbesondere haben Kinder auch Rechte gegenüber ihren Eltern, die trotz grundgesetzlich verbürgtem Elternrecht auf Erziehung nicht alles dürfen.

Ein Mädchen zeigt das Victory-Zeichen. Auf ihrem Shirt steht »GRLPWR«.
(Bildquelle: Kiana Bosman on Unsplash)

Das Interdiözesane Datenschutzgericht hatte nun einen Fall zu entscheiden, in dem es genau darum ging: Ein Vater wollte Auskunftsrechte über Daten seiner Tochter geltend machen, und zwar gegen den Willen der 15-jährigen. Das Ergebnis ist rundheraus zu begrüßen: Das Gericht macht die Rechte der Jugendlichen stark. (IDSG 23/2020 vom 25. Februar 2022)

Weiterlesen →

Was eigenes – Wochenrückblick KW 28/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Das Interdiözesane Datenschutzgericht hat zwei neue Entscheidungen veröffentlicht. Wieder einmal geht es um Konflikte aus dem Arbeitsleben, und wieder sind sie in der Sache individuell sicher ärgerlich und belastend, tragen aber nicht übermäßig zur Rechtsentwicklung bei. Aber beide Entscheidungen haben doch auch über den Sachverhalt hinaus interessante Erwägungen: Die eine (IDSG 06/2021 vom 8. März 2022) zur Frage, wie Schadensersatz erstritten werden kann und was die Rolle der kirchlichen Datenschutzinstitutionen dabei ist, die andere (IDSG 19/2021 vom 25. April 2021) zur Frage, ob die kirchlichen Datenschutzgerichte unmittelbar can. 220 CIC prüfen können. Beide Entscheidungen werden hier in der kommenden Woche ausführlicher besprochen.

In der Besprechung des neuen Tätigkeitsberichts des DSBKD wurde schon auf eine Nebenbemerkung mit Sprengkraft verwiesen: »Für den allein kirchlichen Anwendungsbereich könnten die Kirchen eigene Aufsichtsbehörden mit einem je eigenen Regelungskatalog errichten«, heißt es dort. Die Argumentation: Die EU hat für vieles, was Religionsgemeinschaften tun, keine Regelungskompetenz, das kirchliche Datenschutzrecht agiert in diesem Bereich also auf Grundlage des deutschen Staatskirchenrecht mit entsprechend größeren Freiheiten. Folgt man dieser Rechtsauffassung (in diese Richtung argumentiert auch Gernot Sydow), eröffnete das sehr interessante Gestaltungsmöglichkeiten: Die Kirchen könnten sich entweder umfassende Datenschutzregelungen gleich ganz sparen oder wenigstens nur die umfassende Zuständigkeit der Aufsichten und sich darauf konzentrieren, nur wirklich Kirchenspezifisches zu regeln, etwa Kirchenbücher oder das Bischöfliche Geheimarchiv. Müsste man bei Kirchens allerdings auch wollen.

In Israel wird über koschere Handys gestritten – deutlich eingeschränkte Mobiltelefone in eigenen Nummernkreisen, mit denen die Charedim auch telefonisch unter sich bleiben wollen. Der dafür notwendige gesetzliche Rahmen wird von der Regierungskoalition deutlich beschnitten: »Smartphones have become a volatile issue in the Haredi, or ultra-Orthodox, community since April, when Israel’s communications minister made it easier for Haredi to use smartphones without the knowledge of their rabbis, raising tensions within the Haredi community and between them and the rest of Israeli society«, berichtet der Religion News Service in einer lesenswerten Reportage.

Weiterlesen →