Kategoriearchiv: Recht und Gesetzgebung

Was in einer KI-Ordnung stehen muss, damit sie trägt

Noch vor einem Jahr war die Lage übersichtlich: Wer im kirchlichen Raum nach einer veröffentlichten Regelung zum Einsatz Künstlicher Intelligenz suchte, fand die KI-Nutzungs-Ordnung des Erzbistums Köln vom 10. Dezember 2024 und sonst wenig.
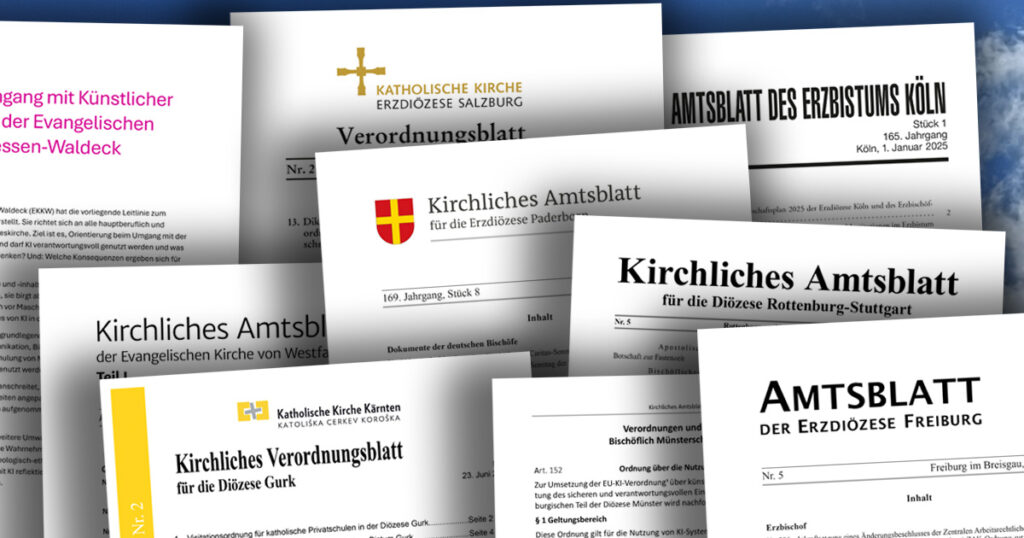
Titelseiten der Amtsblätter mit den besprochenen KI-Ordnungen
(Montage: fxn)

Inzwischen sind es neun, aus sieben katholischen Diözesen und zwei Landeskirchen: nach Köln die Erzdiözese Salzburg (Februar 2026), die Evangelische Kirche von Westfalen und die Erzdiözese Freiburg (März 2026), die Diözese Rottenburg-Stuttgart (April 2026), die Diözese Gurk (Juni 2026), der oldenburgische Teil der Diözese Münster (August 2026) und zuletzt das Erzbistum Paderborn (September 2026), dazu ein undatiertes Papier aus Kurhessen-Waldeck. Die Regelungstiefe reicht von zwölf Paragrafen bis zu sieben Leitsätzen. Berücksichtigt sind die bis zum 1. September 2026 veröffentlichten Regelungen.

Weiterlesen

Kann man Verstöße gegen KDG und DSG-EKD nach HinSchG melden?

Kann man Verstöße gegen kirchliches Datenschutzrecht bei internen Meldestellen der Kirchen oder der externen Meldestelle des Bundesamts für Justiz melden? Die intuitive Antwort ist: Ja, klar, schließlich ist Datenschutzrecht eines der Gebiete, das im Hinweisgeberschutzgesetz erwähnt ist.

Roter Briefkasten in einer großen Briefkastenanlage
(Foto von Janis Ringli auf Unsplash, bearbeitet)

Tatsächlich ist es aber wohl komplizierter – im Ergebnis ist Whistleblowing mit Blick auf das kirchliche Datenschutzrecht (und anderes kirchliche Recht sowieso) jedenfalls nicht von vornherein möglich.

Weiterlesen

KAO-Novelle: Das soll sich im katholischen Archivrecht ändern

Die Novelle der katholischen Kirchlichen Archivordnung (KAO) steht seit Jahren aus. Jetzt ist Bewegung in die Sache gekommen: Ende Mai endete ein Anhörungsverfahren des VDD, in dem Rückmeldungen der Diözesen und ausgewählter Institutionen eingeholt wurden.

Eine Reihe von Archivschränken
(Foto von Zetong Li auf Unsplash)

Wieder einmal ist das Gesetzgebungsverfahren nicht öffentlich. Mir liegt mittlerweile der Anhörungsentwurf vor, aus Archivkreisen wurde mir die Authentizität bestätigt. Datenschutzfragen nehmen einen bedeutenden Teil der geplanten Änderungen ein.

Weiterlesen

Freiwillig bestellte betriebliche Datenschutzbeauftragte im kirchlichen Datenschutzrecht?

Viele Einrichtungen müssen betriebliche Datenschutzbeauftragte bestellen – bei kleineren ist das aber oft keine Pflicht. Dennoch: Betriebliche Datenschutzbeauftragte sind eine bewährte Institution, die eine große Hilfe beim Datenschutzmanagement sind. Deshalb ist es vielerorts üblich, trotz kleiner Einrichtungen freiwillig betriebliche Datenschutzbeauftragte zu ernennen.

Ein Finger zeigt auf einen Laptop-Bildschirm, eine Hand tippt.
(Foto von John auf Unsplash)

Dass das möglich ist, ist in der DSGVO eindeutig geregelt. Im kirchlichen Datenschutzrecht wird es oft genauso gehandhabt – nur: Ein genauer Blick in die kirchlichen Datenschutzgesetze zeigt, dass dort eine eindeutige Regelung fehlt. Wie man diese Lücke schließt, hat erhebliche Auswirkungen auf die Rechte und die Stellung von freiwillig bestellten bDSB.

Weiterlesen

Rechtsbehelfe im Datenschutz der kleineren Religionsgemeinschaften

Ein angemessenes Datenschutzniveau gibt es im kirchlichen Datenschutz nur, wenn es die Möglichkeit gerichtlicher Rechtsbehelfe gibt. Bei den beiden großen Rechtskreisen, dem römisch-katholischen mit dem KDG und dem landeskirchlich-evangelischen mit dem DSG-EKD, ist das auch eingespielt – mit eigenen katholischen Datenschutz- und evangelischen Verwaltungsgerichtsbarkeiten: Darüber gibt Dr. Datenschutz einen guten Überblick.

Ein Richterhammer liegt auf einer Tastatur
(Foto von Sasun Bughdaryan auf Unsplash)

Abseits der großen Kirchen ist die Situation weniger übersichtlich. Klar ist nur: Wegen des Einklanggebots braucht es gerichtliche Rechtsbehelfe – zur Not muss die staatliche Gerichtsbarkeit ran.

Weiterlesen

Umsetzen und Hoffen – Jahresausblick 2026

2026 können katholische Verantwortliche da einsteigen, wo evangelische hoffentlich schon fertig sind: Die Anpassung des eigenen Datenschutzkonzept an das reformierte KDG steht an. Im Kern des Datenschutzrechts dürfte damit erst einmal Konstanz anstehen – wenn nicht Reformen an der DSGVO und dem BDSG doch noch Wirklichkeit werden. Und manche Neujahrswünsche sind mittlerweile schon traditionell: dass diverse (Verwaltungs-)Gerichte tätig werden, dass Alt-Katholik*innen ihre Aufsicht in den Griff bekommen und dass die KDSA Nord KdÖR wird.

Eine Glaskugel auf rotem Stoff, links daneben ein Schlüssel
Blick in die Glaskugel. (Bildquelle: Michael Dziedzic/Unsplash)
Weiterlesen

Die neue KDG-DVO – Datenschutz durchführen

Die Durchführungsverordnung zum KDG ist so etwas wie die unscheinbare kleine Schwester des KDG: Sie steht im Schatten des KDG und ist wohl viel weniger präsent als das eigentliche kirchliche Datenschutzgesetz. Dennoch hat sie eine hohe Praxisrelevanz für alle Verantwortliche, die das KDG anwenden.

Eine komplizierte Anordnung von Zahnrädern und Treibriemen.
(Foto von Philippe Krief auf Unsplash)

Mit der Novelle des KDG wurde dieses Mal gleich auch die KDG-DVO novelliert – 2018 erfolgte der Beschluss der neuen Durchführungsverordnung erst im November, im März 2019 trat sie in Kraft. Damit ist jetzt das katholische Datenschutzrecht in einem Guss erneuert.

Weiterlesen

Das neue KDG ist da – das steht drin

Die KDG-Novelle ist da. Ende November hat der Verband der Diözesen Deutschlands sich auf den neuen Gesetzestext geeinigt, der nun noch von den einzelnen Diözesanbischöfen in Kraft gesetzt werden muss, um wie geplant am 1. März 2026 das bisherige Recht abzulösen.

»KDG(neu)« vor einer Wunderkerze
(Foto von Cristian Escobar auf Unsplash, Montage fxn)

Im Vergleich zum vor einem Jahr veröffentlichten Anhörungsentwurf wurde noch einiges verändert. Mit dem neuen KDG wurde auch die KDG-DVO reformiert.

Weiterlesen

Verfehlte Reformpläne bei besonderen Kategorien im Digital Omnibus

Die EU-Kommission plant eine Reform der DSGVO, die deutlich umfangreicher als erwartet ist. Offiziell bekannt ist dazu sehr wenig, es kursieren aber diverse Dokumente aus dem Prozess. Die umfangreichste Analyse der Reformvorschläge hat Max Schrems‘ Organisation noyb veröffentlicht. Eine Synopse zeigt die für den »Digital Omnibus« diskutierten DSGVO-Änderungen auf und kommentiert sie.

Eine beinamputierte Frau mit Kopftuch telefoniert und trägt einen großen Rucksack.
Fällt dieses Foto unter besondere Kategorien personenbezogener Daten? (Bildquelle: Grab auf Unsplash, Montage fxn)

Im Bereich des Datenschutzes von Kirchen und Religionsgemeinschaften ist der interessanteste Aspekt, was bei den besonderen Kategorien personenbezogener Daten geplant ist. Anscheinend will die EU-Kommission die sehr weite Auslegung besonderer Kategorien eindämmen. Grundsätzlich eine gute Idee, die geplante Ausführung verfehlt aber die echten Probleme und schafft neue.

Weiterlesen

WTF bedeutet § 79a S. 5 BetrVG?

Mit dem Betriebsrätemodernisierungsgesetz kam § 79a BetrVG – eine Regelung für den Datenschutz des Betriebsrats. Seither ist endlich (aus dem Wortlaut ohne weitere Auslegung) klar, dass Betriebsräte keine eigenen datenschutzrechtlichen Verantwortliche sind. Im Gesetzgebungsprozess kam noch ein letzter Satz dazu – und der hat es in sich dank einer wilden und unklaren Verweiskette auf das BDSG.

»WTF § 79a BetrVG« steht über der Promulgation des Betriebsrätemodernisierungsgesetzes im Bundesgesetzblatt und der Ausschussvorlage, die den Satz zum ersten Mal erwähnt.

Kein Problem im kirchlichen Datenschutz, sollte man denken – das stimmt für den katholischen Bereich (weil da noch eine Regelung fehlt und die geplante Regelung klar formuliert ist). Im evangelischen Bereich hat man es geschafft, die Regelung noch unverständlicher zu machen. Die gängigen BetrVG-Kommentare halten sich sehr bedeckt zu der verqueren Formulierung. Daher soll hier geklärt werden, was der Gesetzgeber eigentlich sagen wollte.

Weiterlesen