Schlagwortarchiv: Office 365

Warum hat die Nordkirche den Big Brother Award bekommen, Herr Weichert?

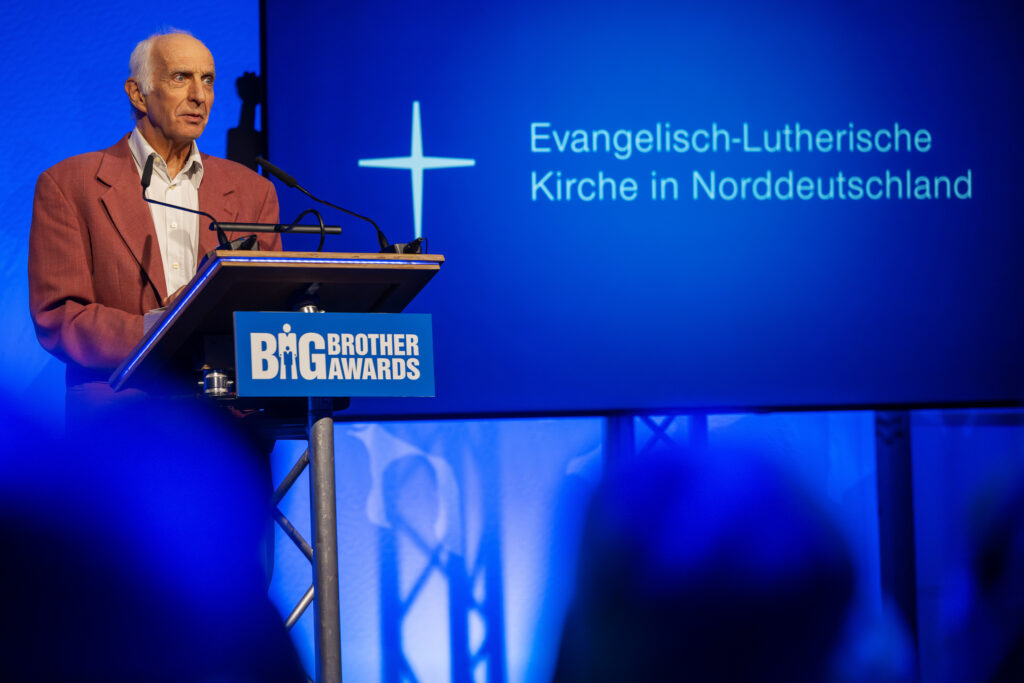
Auf die Auszeichnung hätte die Nordkirche wohl lieber verzichtet: Bei den Big Brother Awards 2026 wurde die nördlichste evangelische Landeskirche in der Kategorie Zivilgesellschaft ausgezeichnet. Die Kirche ist nicht davon überzeugt, dass sie den Award verdient hat, sagte sie kurz nach der Verleihung auf Anfrage.

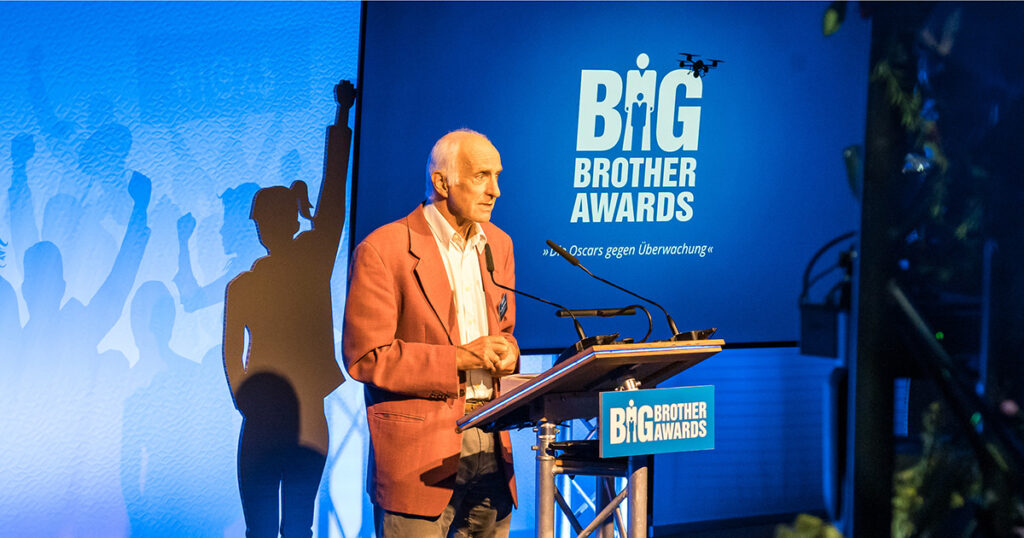
Thilo Weichert bei seiner Laudatio auf die Nordkirche beim Big Brother Award 2026.
Thilo Weichert bei seiner Laudatio auf die Nordkirche beim Big Brother Award 2026. (Foto: Inflac, CC-BY 4.0, zugeschnitten)

Die Laudatio auf die Nordkirche bei der Preisverleihung hielt Digitalcourage-Vorstand Thilo Weichert. Im Interview macht er nun deutlich, warum er den Preis für gerechtfertigt hält und was er sich von der Kirche wünscht.

Weiterlesen →

Auf zum letzten Bericht – Tätigkeitsbericht des KDSZ Dortmund 2025

Jetzt hat der mittlerweile ehemalige NRW-Diözesandatenschutzbeauftragte Steffen Pau doch noch Rechenschaft über sein letztes vollständiges Jahr im Amt abgelegt: Deutlich früher als sonst ist der Tätigkeitsbericht für 2025 schon im Oktober darauf erschienen, und dieses Mal auch ausführlicher als im Vorjahr.

Titelseite des Tätigkeitsberichts 2025 des KDSZ Dortmund

Über die Umstände seines Amtsendes erfährt man weiterhin nichts im Detail, man muss zwischen den Zeilen lesen. Im Vorwort verabschiedet er sich und dankt den Menschen, mit denen er sich fachlich austauschen und vertrauensvoll zusammenarbeiten durfte. Dank geht nur an die Kolleginnen und Kollegen, nicht an den Verwaltungsrat, die Generalvikare und die Bischöfe.

Weiterlesen →

So antwortet die Nordkirche auf ihren Big Brother Award

Das saß: Mit einer fulminanten Laudatio hat Thilo Weichert am vergangenen Freitag dem Landeskirchenamt der evangelischen Nordkirche den Big Brother Award in der Kategorie »Zivilgesellschaft« gewidmet. Anlass war das Ausrollen von MS 365 in die ganze Landeskirche per Kirchengesetz.

Thilo Weichert hält an einem Rednerpult eine Rede, im Hintergrund das Logo der Nordkirche.
Thilo Weichert bei seiner Laudatio auf die Nordkirche beim Big Brother Award 2026. (Foto: Matthias Hornung, CC-BY 4.0)

Weichert verknüpfte seine Strafpredigt über Microsoft-Produkte mit Seitenhieben gegen den kirchlichen Datenschutz allgemein: Die Nordkirche habe den Sonderweg des kirchlichen Datenschutzes als Irrweg beschritten. Mit der Nordkirche erhält erstmals in der Geschichte des Negativpreises eine Kirche die Auszeichnung. Die Kritik des ehemaligen schleswig-holsteinischen Landesdatenschutzbeauftragten (und ehemaligen Kinderkirchhelfers und Organisten) ist deutlich – die kritisierte Nordkirche kann sich in der weichertschen Philippika aber nicht wiederfinden, wie sie auf Anfrage erklärte.

Weiterlesen →

Menschen und Gebote – Wochenrückblick KW 40/2025

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung. Über den Newsletter gibt es außerdem Zugang zur Artikel-91-Signal-Gruppe und zu den digitalen Datenschutz-Stammtischen.

Wochenrückblick Kirchlicher Datenschutz KW 40/2025
(Bildquelle: ali syaaban on Unsplash)
Weiterlesen →

Mehraufwand mit Outlook – Wochenrückblick KW 3/2025

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Wochenrückblick Kirchlicher Datenschutz KW 3/2025
(Bildquelle: ali syaaban on Unsplash)
Weiterlesen →

Nordleak – Wochenrückblick KW 17/2024

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Wochenrückblick Kirchlicher Datenschutz KW 17/2024
(Bildquelle: ali syaaban on Unsplash)
Weiterlesen →

Nordsynode in der Cloud – Wochenrückblick KW 10/2023

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Wochenrückblick Kirchlicher Datenschutz KW 10/2023
(Bildquelle: ali syaaban on Unsplash)
Weiterlesen →

Freikirche auf dem Kieker – Wochenrückblick KW 3/2023

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Das katholische Datenschutzzentrum Dortmund gibt Winke dazu, ob und wie Microsoft 365 eingesetzt werden kann – allerdings ohne Patentlösungen: »Damit Microsoft die Daten nicht mehr zu eigenen Zwecken verarbeiten kann, müsste der Zugriff auf die personenbezogenen Daten vom Verantwortlichen unterbunden werden. Neben der Nutzung pseudonymisierter Nutzerkonten könnte auch die Nutzung des Cloud-Speichers ausgeschlossen werden«, heißt es in dem Beitrag. Der Einzelfall sei zu betrachten und in einer Datenschutzfolgenabschätzung zu prüfen. Die katholische NRW-Aufsicht geht damit in eine ähnliche Richtung wie die bayerische, aber mit weniger konkreten Ansagen.

Nach dem Erfolg gegen die Selbständige Evangelisch-Lutherische Kirche hat die niedersächsische Landesdatenschutzbeauftragte eine weitere Religionsgemeinschaft im Visier: Auf Anfrage teilte die LfD Niedersachsen mit, dass ein weiteres Prüfverfahren gegen eine Freikirche gemeinsam mit einer weiteren Aufsichtsbehörde derzeit vorbereitet wird. Weitere Angaben können angesichts des frühen Vorbereitungsstadiums noch nicht gemacht werden, so der Sprecher. Mit Blick auf das Urteil des VG Hannover, mit dem das Datenschutzrecht der SELK verworfen wurde, zeigte sich die Aufsicht zufrieden. »Aus Sicht unserer Behörde ist es sehr zu begrüßen, dass eine Vielzahl an wichtigen Auslegungsfragen zu Art. 91 DS-GVO nun erstmals gerichtlich entschieden wurde. Wir gehen davon aus, dass dieses Urteil über den konkreten Einzelfall hinaus auch für andere (Frei-)Kirchen oder Religionsgemeinschaften Bedeutung haben könnte«, so der Sprecher. Mit Blick auf die durch die SELK eingelegte Berufung beim Niedersächsischen Oberverwaltungsgericht bleibe jedoch zunächst noch die weitere Entwicklung der Rechtsprechung abzuwarten.

In Berlin, wo die Landesdatenschutzbeauftragte die Zeugen Jehovas prüft, gibt es unterdessen noch nichts Neues – auf Anfrage teilte ein Sprecher mit, dass man hoffe, im ersten Quartal fertig zu sein. »In den kommenden Wochen stehen dazu weitere Abstimmungen mit anderen Aufsichtsbehörden und den zuständigen Gremien der Datenschutzkonferenz an«, so der Sprecher.

Auf Mastodon beantwortet der BayLfD jede Woche eine Frage – dieses Mal geht es um Religionsunterricht: »Dürfen kirchliche Religionslehrkräfte, die an staatlichen Schulen eingesetzt werden, Daten von Schülern auf IT-Systemen einer kirchlichen Stelle speichern?« Religionsunterricht als ordentliches Lehrfach sei in der Verantwortung der Schule, antwortet die Aufsicht. »Der Umgang mit Schülerdaten ist grundsätzlich der Schule als verantwortlicher Stelle zuzurechnen; maßgeblich sind die dort geltenden Datenschutzregeln. Eine Nutzung kirchlicher IT-Infrastruktur ist jedenfalls nicht ohne weiteres zulässig.«

In der Neuen Zeitschrift für Arbeitsrecht (NZA 1/2023, S. 7–13) befasst sich Thomas Ritter mit Compliance-Pflichten bei der Leitung katholischer Unternehmen, die sich aus der neuen Grundordnung des kirchlichen Dienstes ergeben. Mit der neuen Grundordnung hat das Kriterium der Kirchenzugehörigkeit für weniger Beschäftigte Relevanz (nicht aber des Kirchenaustritts). Damit stellt sich die Frage, ob die Religionszugehörigkeit über die Steuer hinaus überhaupt noch in den Personaldaten verarbeitet werden kann. Die Zugehörigkeit zur katholischen Kirche wird nur noch gefordert von Beschäftigten, denen eine besondere Verantwortung für die katholische Identität der Einrichtung zukommt, und im pastoralen Dienst. Das führt dazu – so Ritter überzeugend –, dass bei solchen Stellen auch die Frage nach dem Bekenntnis im Bewerbungsverfahren zulässig ist. Eine falsche Antwort begründe das Recht der Anfechtung. »Es besteht ein berechtigtes Interesse der Kirche und der ihr zuzurechnenden Träger von kirchlichen Einrichtungen an einer wahrheitsgemäßen Beantwortung«, so Ritter. Dabei spreche im Blick auf den institutionellen Ansatz der neuen GO viel dafür, dass die Frage nach der Religionszugehörigkeit – etwa im Personalfragebogen – bei anderen (potentiellen) Beschäftigten zulässig sei.

Weiterlesen →
Namenlos in der MS365-Cloud – Wochenrückblick KW 1/2023

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Noch vor Weihnachten hat die Datenschutzaufsicht der bayerischen Diözesen eine Ankündigung zum Umgang mit MS-365-Installationen veröffentlicht. Der Diözesandatenschutzbeauftragte kündigt darin seinen Umgang mit Neu- und Bestandsinstallationen an, nachdem die katholische Datenschutzkonferenz dazu keinen Beschluss gefasst hat. Für Neuinstallationen nach dem 21. 12. 2022 wird von einer Beanstandung abgesehen, wenn MS Onedrive dauerhaft abgeschaltet wird und Datenflüsse an Microsoft unterbunden werden. Außerdem müssen Accounts ohne personalisierte Benutzernamen und E-Mail-Postfächer eingerichtet werden. Zulässig sind pseudonymisierte Benutzernamen und Funktionspostfächer. Für Bestandsinstallationen wird für ab April eine Anordnung angekündigt, »wenn feststeht, ob die Bemühungen der USA und der EU um eine Nachfolgeregelung des „privacy shields“ Erfolg hatten«.

Die Diözesandatenschutzbeauftragte für die Südwest-Bistümer Ursula Becker-Rathmair wurde für eine weitere Amtszeit vom 1. Januar 2023 bis zum 31. Dezember 2027 bestellt. Als erste der beteiligten Diözesen hat das Erzbistum Freiburg die Bestellung veröffentlicht.

Die fünf nordrhein-westfälischen Bistümer haben eine öffentlich-rechtliche Vereinbarung zur Regelung der Zusammenarbeit auf verschiedenen Gebieten geschlossen; dazu gehört auch die gemeinsame Datenschutzaufsicht. In der Sache ändert sich für das Katholische Datenschutzzentrum Dortmund dadurch nichts. Während bei den anderen genannten Bereichen der Zusammenarbeit – von der Rundfunkmedienarbeit bis zur Polizeiseelsorge – in den jeweiligen Abschnitten »vereinbart« wird, »dass diese Tätigkeit eine öffentliche Aufgabe ist und daher zwingend von einer juristischen Person des öffentlichen Rechts zu erbringen ist«, wird das (nur) bei der Datenschutzaufsicht anders formuliert: »Gemäß Art. 91 Verordnung (EU) 2016/679 des Europäischen Parlaments und des Rates vom 27. April 2016 i.V.m. §§ 42 ff. der jeweiligen bischöflichen Gesetze über den Kirchlichen Datenschutz (KDG) ist diese Tätigkeit eine öffentliche Aufgabe und daher zwingend von einer juristischen Person des öffentlichen Rechts zu erbringen.« Das überrascht: Art. 91 Abs. 2 DSGVO regelt spezifische Aufsichtsbehörden, ohne ihre Tätigkeit als »öffentliche Aufgabe« zu definieren. Sie müssen lediglich die Anforderungen aus Kapitel VI DSGVO erfüllen. Dort ist zwar von »Behörden« die Rede, nicht aber von bestimmten Rechtsformen, die Aufsicht wird auch dort nicht als »öffentliche Aufgabe« bezeichnet. Das KDG regelt nichts zur Rechtsform und spricht nicht von »öffentlicher Aufgabe«, und auch in der Kommentarliteratur findet sich dieses angeblich zwingende Erfordernis nicht. Die Praxis spricht auch dagegen: Lediglich in NRW und im Südwesten sind die kirchlichen Aufsichten als KdÖR verfasst (in Bayern und im Norden ist es geplant), alle anderen kirchlichen Datenschutzaufsichten, katholische wie evangelische (und erst recht freikirchliche) haben keine öffentlich-rechtliche Rechtsform. Es spricht also einiges dafür, dass das Rechtsformerfordernis für das KDSZ Dortmund nicht aus zwingenden rechtlichen Gründen, sondern wie bei den anderen Feldern aus der Vereinbarung selbst erwächst.

Der aktuelle »Kanon des Monats« des Würzburger Kirchenrechtlers Martin Rehak widmet sich Benedikt XVI. Darin findet sich auch ein Überblick über sein kirchenrechtliches Wirken. Hier einschlägige Themen spielen dabei fast keine Rolle – nur ein Dekret aus der Zeit Ratzingers als Präfekt der Glaubenskongregation verschärft den Persönlichkeitsrechteschutz bei der Beichte: Die Exkommunikation als Tatstrafe zieht sich zu, wer »mittels irgendeines technischen Gerätes selbst aufnimmt oder durch andere aufnehmen lässt, was bei einer (echten oder simulierten) Beichte vom Beichtvater oder vom Pönitenten gesagt wird. Ebenfalls zieht sich jeder die Exkommunikation als Tatstrafe zu, der solche Aufnahmen durch die sozialen Kommunikationsmittel verbreitet«.

Weiterlesen →

Systematisch auditiert – Tätigkeitsbericht DSBKD 2020/21

Der Datenschutzbeauftragte für Kirche und Diakonie, der für die Landeskirchen Sachsens und Sachsen-Anhalts und die Diakonie Sachsens und Mitteldeutschlands zuständig ist, hat seinen zweiten Tätigkeitsbericht vorgelegt. Die Berichtsjahre 2020 und 2021 decken die ersten beiden Corona-Jahre ab – aber es geht nicht nur um Corona.

Der Zuständigkeitsbereich des Datenschutzbeauftragten für Kirche und Diakonie umfasst zwei Landeskirchen und zwei Diakonische Werke

Drei große Schwerpunktthemen widmen sich einem großen Datenschutz-Systemaudit, dem Einsatz von Microsoft-Produkten und Sprachassistenten in der Pflege – eine sehr praktische und nicht DSG-EKD-spezifische Schwerpunktsetzung, die auch für Anwender*innen anderer Datenschutzgesetze relevant sein dürfte.

Weiterlesen →