Kein Brief von Bischof Gebhard – Wochenrückblick KW 7/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Aus der Rubrik »was der Datenschutz alles verhindert« dieses Mal der Rottenburger Bischof Gebhard Fürst im Interview mit der Südwest-Presse: »Wir hatten im Januar erheblich mehr Kirchenaustritte als in den Jahren zuvor. Das ist außerordentlich schmerzlich. In früheren Wellen habe ich mit den Ausgetretenen Kontakt aufgenommen und sie zu Gesprächen eingeladen. Ob ich das noch einmal machen kann, weiß ich nicht. Dem steht heute der Datenschutz entgegen.« Warum ein einmaliges Anschreiben nicht datenschutzrechtlich abzubilden sein soll, wird nicht ausgeführt – selbst wenn man vertritt, dass die Daten gar nicht im Ordinariat landen dürfen, wäre doch zumindest eine Beilage zum Schreiben vom Pfarrer möglich.

Nun hat sich auch die KDSA Nord zu Impf- und Genesenennachweisen geäußert – allerdings nicht so umfassend wie der BfD EKD, sondern nur mit Blick auf die Gesundheits- und Pflegeeinrichtungen, und auch nicht so konkret. Immerhin wird festgehalten, dass aus der Pflicht zur Vorlage der Serostatusdokumentation nicht auch folgt, dass von den vorgelegten Dokumenten Kopien gefertigt werden dürfen. Eine so klare Äußerung wie beim evangelischen Kollegen, dass bei den anzufertigenden Dokumentationen nicht der Serostatus selbst erfasst werden darf, sondern nur die Information darüber, fehlt allerdings.

In den USA haben sich mehrere Dutzend Vertreter*innen verschiedenster Religionen und Konfessionen in einem Offenen Brief an Mark Zuckerberg gewandt und ein endgültiges Aus für die Pläne gefordert, ein Instagram für Kinder zu entwickeln. Für katholisch.de habe ich mit dem Mainzer Medienpädagogen Andreas Büsch und der Frankfurter Religionspädagogin Viera Pirker darüber gesprochen – die finden kleine Kinder auf Social Media zwar auch nicht nur erstrebenswert, legen aber einen deutlich differenzierteren Ansatz als der Offene Brief an den Tag.

Buzzfeed News hat mehrere Gebets-Apps untersucht – und die Ergebnisse sind ernüchternd, aber kaum überraschend: »Nothing Sacred: These Apps Reserve The Right To Sell Your Prayers« Neben den erwartbaren intransparenten Datenweitergaben an Dritte zur Monetarisierung wird auch dieses Detail erwähnt: »At least one government has taken an interest in prayer app data, too — the US military bought extensive location data mined from Muslim prayer apps back in 2020 for use in special forces operations.«
Weiterlesen →

DGB-Entwurf Beschäftigtendatenschutzgesetz – auch für Kirchen?

Schon lange fordern die Gewerkschaften ein eigenes Beschäftigtendatenschutzgesetz, passiert ist bisher kaum etwas – immerhin hat die Ampelkoalition »Regelungen zum Beschäftigtendatenschutz« in ihrem Koalitionsvertrag angekündigt und das Arbeitsministerium einen Bericht des zuständigen Beirats veröffentlicht. Nun sollen der Regierung Beine gemacht werden.

Das Logo des Deutschen Gewerkschaftsbunds steht im Saal beim Bundeskongress 2018
(Pressebild vom 18. DGB-Bundeskongress 2018, DGB/Simone M. Neumann)

Der Deutsche Gewerkschaftsbund hat nun die Sache in die eigenen Hände genommen und einen Entwurf für ein eigenständiges Beschäftigtendatenschutzgesetz vorgelegt. Erklärtes Ziel des DGB ist es, dabei auch die kirchlichen Beschäftigten zu erfassen, so hat es schon der 21. DGB-Bundeskongress 2018 beschlossen. Ein Blick in den Gesetzesentwurf zeigt aber: Auch wenn dieses Gesetz den Kirchen wahrscheinlich endlich einen ausführlich geregelten Beschäftigtendatenschutz bescheren würde, bleiben doch einige Fragen im Zusammenspiel mit dem kirchlichen Datenschutz offen. (Eine Presseanfrage dazu an den DGB vom Montag ist bisher noch nicht beantwortet.)

Weiterlesen →

3G, Faxe und päpstliches Geheimnis – Wochenrückblick KW 6/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Der BfD EKD hat seine Stellungnahme zum 3G-Nachweis am Arbeitsplatz und zum einrichtungsbezogenen Immunitätsnachweis aktualisiert und erweitert. Die (nicht nur für Anwender*innen des DSG-EKD) hilfreiche kompakte Zusammenstellung fasst im wesentlichen vieles zusammen, was schon anderswo zu lesen war. In Nebenbemerkungen erfährt man aber auch wieder interessante Rechtsauffassungen. Eine davon ist eine sehr datensparsame Auslegung von § 28a Abs. 3 IfSG: »Mit der Formulierung „Daten zum Impf-, Sero- und Teststatus“ macht der Gesetzgeber deutlich, dass lediglich diejenigen Daten gemeint sind, die im Rahmen des 3G-Nachweises erfasst werden (Vorlage eines 3G-Nachweises, 3G-Voraussetzung erfüllt etc.)« – nicht gemeint sei der Impf- oder Sero-Status selbst. Das ist eine deutlich restriktivere Auslegung, als sie etwa im Erzbistum Freiburg (hier schon kritisch berichtet) angewandt wird. Von Interesse über den Spezialfall 3G-Dokumentation hinaus ist eine Position zum Nebeneinander von Rechtsgrundlagen: »Eine dennoch erteilte Einwilligung wäre aufgrund des Vorrangs der spezielleren Rechtsgrundlagen unwirksam«, vertritt der BfD EKD – auch das eine vermutlich nicht unumstrittene, aber elegante Auslegung: Die Frage, wie beim Vorliegen von Einwilligung und weiteren Rechtsgrundlage ein Widerruf zu behandeln sei, wird für solche Fälle damit einfach umschifft.

»Manche Kinder wissen gar nicht mehr, wie ein Faxgerät aussieht«, schreibt der Diözesandatenschutzbeauftragte für die Ost-Diözesen – das gilt wohl auch für besonders große Werte von Kinder. Aus Anlass einer weiteren Aufsichtsstellungnahme zur Zulässigkeit von Faxen weist er noch einmal auf seine Äußerungen zum Thema hin. Ob das Fazit »Das Faxen ist mithin nicht per se unzulässig« nun eine gute oder eine schlechte Nachricht ist, korreliert sicher auch mit dem Alter der Antwortenden. (Auch hier war das Faxen schon mehr und weniger ausführlich Thema.)

Die Ernennung von Shelton Fabre zum Erzbischof von Louisville wurde von »The Pillar« schon deutlich vor der offiziellen Bekanntgabe durch den Vatikan vermeldet – dabei stehen solche Informationen unter »päpstlichem Geheimnis«. Die Redaktion hat nun einen Kommentar nachgeschoben und grundsätzliche Anfragen an dieses kirchenrechtliche Instrument gestellt, bei dem es neben einer Erläuterung, was das päpstliche Geheimnis eigentlich ist, vor allem um die Wechselwirkungen von ignorierter Geheimhaltungspflicht und Rechtskultur geht: »The theatrical expectation of secrecy – much vaunted but hardly honored – creates a culture of gossip — exactly the kind of thing which the pope has warned against.« Der Status quo führe zu den schlechtesten Regeln, »the unenforced and disrespected rules, which can engender disrespect for the entire rule-making apparatus«.

Weiterlesen →

Kein Recht auf Vergessen für Bischof Küng

Der emeritierte St. Pöltener Bischof Klaus Küng hatte vor dem Oberlandesgericht Wien (Beschluss vom 14. 12. 2021 – AZ 18 Bs 309/21d; nicht online)  keinen Erfolg: Von ihm monierte Passagen in Wolfgang F. Rothes Buch »Missbrauchte Kirche« über Aussagen zu seiner angeblichen (und von ihm bestrittenen) Homosexualität verletzen den höchstpersönlichen Lebensbereich des Bischofs nicht in einer Weise, die geeignet wäre,  ihn in der Öffentlichkeit bloßzustellen (so die Formulierung im österreichischen Mediengesetz).

Cover von Rothe: Missbrauchte Kirche
Um dieses Buch drehte sich der Rechtsstreit. (Bildquelle: Verlagsgruppe Droemer Knaur)

Der Fall hat auch eine datenschutzrechtliche Facette – wenn auch keine des kirchlichen Datenschutzes (das Datenschutzdekret der Österreichischen Bischofskonferenz war in dem Verfahren zwischen Küng und der Verlagsgruppe Droemer Knaur nicht einschlägig): Hat Bischof Küng ein Recht auf Vergessenwerden in Bezug auf ein 25 Jahre altes Ereignis der österreichischen Zeitgeschichte?

(Die allgemeine Gemengelage schildern die Süddeutsche, die zuerst berichtet hatte, und ich auf katholisch.de)

Weiterlesen →

Luxemburg und Rom lassen warten – Wochenrückblick KW 5/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Bis der kirchliche Datenschutz vor dem EuGH landet, dauert es wohl noch eine Weile. Das Verwaltungsgericht Hannover wird erst »Ende des 2. Quartals oder im 3. Quartal« die mündliche Verhandlung in dem Verfahren zwischen der Selbständigen Evangelisch-Lutherischen Kirche (SELK) und der niedersächsischen Landesdatenschutzaufsicht ansetzen, teilte ein Sprecher des Gerichts auf Anfrage mit: »Ob es zu einer Vorlage an den EuGH kommt, wird sich erst dann entscheiden.« Die SELK hat eine Feststellungsklage eingereicht, die unter anderem erreichen will, dass dem EuGH einige grundsätzliche Fragen zur Auslegung des Kirchenartikel Art. 91 DSGVO vorgelegt werden.

Die dritte Synodalversammlung des Synodalen Wegs tagt. Was fehlt: Ein Bericht von Erzbischof Ludwig Schick zum weiteren Fortgang einer interdiözesanen Straf- und Verwaltungsgerichtsbarkeit. »Das hat den Hintergrund, dass es aus Rom in der Sache keine Neuigkeiten gibt. Entsprechend konnte die Arbeitsgruppe nicht voranschreiten, um hier neue Berichtspunkte vorstellen zu können«, erläuterte Bischof Georg Bätzing zu Beginn. Im Vatikan liegen die Gerichtsordnungen, die die Deutsche Bischofskonferenz nicht aufgrund eigener Kompetenz, sondern nur aufgrund eines besonderen Mandats des Heiligen Stuhls in Kraft setzen kann. Bei der Verwaltungsgerichtsordnung ist damit zu rechnen (wenn es auch noch nicht bestätigt wurde), dass dort wohl auch die Datenschutzgerichtsbarkeit eingegliedert wird.

Das Jahr beginnt mit großen Festwochen: Erst der Europäische Datenschutztag am 28. Januar (dazu gab es immerhin eine kleine Handvoll Beiträge aus dem Umfeld des kirchlichen Datenschutzes), dann der Ändere-Dein-Passwort-Tag diese Woche am Dienstag (der im Titel einen gar nicht mal so guten und aktuellen Impuls gibt), am kommenden Dienstag dann der Safer-Internet-Day. In diesen Festwochen fällt auf, dass – wohl auch den Ressourcen geschuldet – die Aufgabe, die Öffentlichkeit zu informieren, zu sensibilisieren und aufzuklären (§ 43 Abs. 2 DSG-EKD, § 42 Abs. 3 lit. a) KDG), bei kirchlichen Aufsichten verhältnismäßig wenig Raum einnimmt. Da ginge noch mehr.

Weiterlesen →

Nicht kirchlich, aber kirchlich: Wie die Malteser mit der KDR-OG leben

Kirche und Orden gehören zusammen, aber sie sind auch nicht dasselbe. So stieß schon der heilige Hieronymus mit seinen Ideen vom mönchischen Leben nicht nur auf Gegenliebe in der Kirche und musste Rom eilig verlassen, als im Dezember 384 Siricius neuer Bischof auf dem Stuhl Petri wurde. Vor diesem Hintergrund ist die Koexistenz zweier katholischer Datenschutz-Normen ein Beispiel schwesterlicher Eintracht, das eher die Frage nach der Notwendigkeit zweier Corpora aufwirft.

Einsatzfahrzeuge des Malteser-Hilfsdienstes
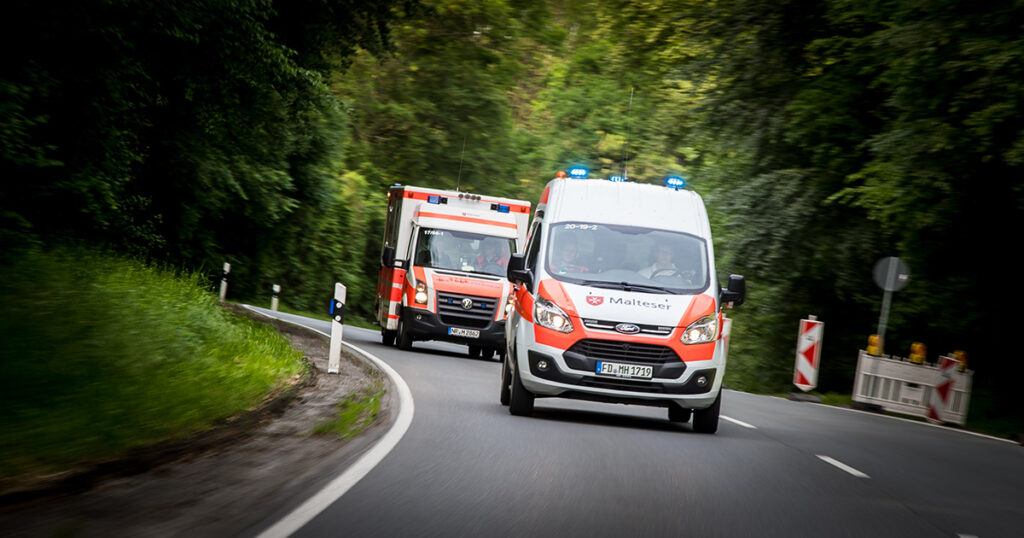
Auch wenn die RTW sich nur im Logo von weltlichen unterscheiden: Hier gilt das Datenschutzrecht der Orden. (Pressebild Wolf Lux/Malteser)

Auf der Grundlage von can. 586 CIC, der die Autonomie der Institute päpstlichen Rechts normiert, wurde am 30. Januar 2018 vom Vorstand der Deutschen Ordensobernkonferenz der Beschluss über die Kirchliche Datenschutzregelung der Ordensgemeinschaft päpstlichen Rechts (KDR-OG) gefasst, die dann am 24. Mai, also einen Tag vor der DSGVO in Kraft trat. Der Text ist eine weitgehend wortgleiche Kopie des KDG. Lässt man beide durch ein Textverarbeitungsprogramm gegeneinander laufen, beschränken sich die Unterschiede zumeist auf das Ersetzen von „das Gesetz“ durch „die Regelung“ sowie die grammatikalischen Feinheiten, die sich daraus ergeben.

Weiterlesen →

Stimmen aus Theologie und Kirche zum Datenschutztag

Zum Europäischen Datenschutztag am Freitag blieb es einigermaßen still mit Blick auf den kirchlichen Datenschutz – nur eine spezifische Aufsicht hat sich geäußert. Ein paar Wortmeldungen gab es dann aber doch – von kirchenrechtlich-nüchtern bis gewerkschaftlich-kampfeslustig.

Eine europäische Flagge vor dem Gebäude des Europarats in Straßburg.
(Bildquelle: Ellen Wuibaux/Council of Europe)
Weiterlesen →

Happy Datenschutztag! Wochenrückblick KW 4/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Heute feiern wir den Europäischen Datenschutztag! Das Datum wurde gewählt, weil am 28. Januar 1981 die Europäische Datenschutzkonvention unterzeichnet wurde – quasi die Mutter aller internationalen Datenschutzabkommen. Das Übereinkommen Nr. 108 des Europarats zeichnete grundsätzlich vieles vor, was heute noch geltendes Recht ist – auch der besondere Schutz personenbezogener Daten, die »religiöse oder andere Überzeugungen erkennen lassen« (so die Formulierung in Art. 6) war schon vorhanden. Mittlerweile sind 55 Staaten, darunter 9, die nicht dem Europarat angehören, dem Abkommen beigetreten. Wer fehlt, ist wie so oft bei Menschenrechtsabkommen der Heilige Stuhl – der Vatikan kommt immer noch ganz ohne Datenschutzrecht aus.

Ach, E-Mails: Geht nicht mit, geht nicht ohne. Der Datenschutzbeauftragte für Kirche und Diakonie hat eine Arbeitshilfe zum Umgang mit E-Mail veröffentlicht. Inhaltlich gibt es nicht viel Neues (auch hier gab es schon Tipps zum Umgang mit E-Mails), aber eine gute Zusammenstellung von best und worst practices. Dass ganz pauschal festgestellt wird, dass offene Mailverteiler ohne Einwilligung aller Beteiligten nur innerbetrieblich zulässig sind, ist vom Absender her verständlich, auch wenn dann doch wohl Konstellationen denkbar sind, in denen es auch so geht (wahrscheinlich wieder: dumm gelaufen mit dem unpraktikabel gelösten berechtigten Interesse im DSG-EKD). Dass E-Mails realistisch betrachtet eigentlich überhaupt nicht in Frage kommen, zeigen unumsetzbare Tipps wie dieser: »Setzen Sie technische Hilfsmittel ein, damit Empfänger, egal ob innerbetrieblich oder extern eine E-Mail nicht an Unbefugte weiterleiten können«.

Die Datenschutz-Notizen stellen einen aktuellen arbeitsrechtlichen Fall vor: Eine Kündigung einer Pfarrangestellten wegen eines Datenschutzverstoßes. Sie hatte Daten über den Pfarrer aus einer E-Mail unerlaubt weitergegeben, unter anderem an die Staatsanwaltschaft. Über die (nachvollziehbare) arbeitsrechtliche Sache hinaus ist auch interessant, dass das Urteil des LAG Köln (vom 02.11.2021 – 4 Sa 290/21) auf § 26 BDSG Bezug nimmt, obwohl das DSG-EKD (es handelt sich um einen Fall im Gebiet der Evangelischen Kirche im Rheinland) einschlägig wäre – das hätte in der Sache zwar nichts geändert, zeigt aber doch auf, dass das eigene Datenschutzrecht der Kirchen nicht notwendig bei staatlichen Gerichten präsent ist.

Weiterlesen →

Visitation der Integrierten Gemeinde vor dem IDSG

Das Interdiözesane Datenschutzgericht hat einen weiteren Beschluss veröffentlicht (IDSG 03/2020 vom 9. Dezember 2021). Bekannt war bisher ein nicht-amtlicher Leitsatz, demzufolge es um die Einstufung der Tatsache eines Vorsitzes in einem öffentlichen kirchlichen Verein unter die besonderen Kategorien personenbezogener Daten und um die Weitergabe eines Visitationsberichts an Dritte geht. Hier wurde schon angemerkt, dass die erste Frage große praktische Folgen für kirchliche Vereine haben könnte.

Eine Lupe liegt auf einem Holztisch
(Photo by Jon Tyson on Unsplash, bearbeitet)

Auf Grundlage des Leitsatzes schien es sich um eine kleinteilige, wenig spektakuläre Entscheidung zu handeln. Auf Grundlage des jetzt vorliegenden Volltextes ist es doch etwas spannender als gedacht – nicht nur aufgrund diverser rechtlicher Fragen, sondern auch wegen ihrer kirchenpolitischen Bedeutung: Trotz Anonymisierung ist recht klar, dass es sich nur um die Visitation der »Katholischen Integrierten Gemeinde« im Erzbistum München und Freising handeln kann, die letztlich zu deren Auflösung führte.

Weiterlesen →

TTDSG, Teilkirchenaustritt und Landeskirchenrecht – Wochenrückblick KW 3/2022

Abonnent*innen des Artikel-91-Newsletters haben den Wochenrückblick und exklusive Newsletter-Inhalte schon vor Veröffentlichung im Blog erhalten – hier geht’s zur Newsletter-Anmeldung.

Nach dem BfD EKD hat nun mit dem Katholischen Datenschutzzentrum Dortmund auch die erste katholische Aufsicht eine FAQ-Liste zum TTDSG veröffentlicht, und wie bei der evangelischen Liste ist auch diese weitgehend überraschungsfrei bei großen Überschneidungen beider Listen. Bei der Frage nach der zuständigen Aufsichtsbehörde spricht sich das KDSZ Dortmund klar dafür aus, dass die kirchliche Aufsicht zuständig ist, sich um die datenschutzrechtlichen Aspekte bei Telemedien kirchlicher Stellen zu kümmern. Was genau das in der Praxis heißt, wird sicher noch interessant, auch im Zusammenspiel mit den Landesmedienanstalten als Telemedien-Aufsichtsbehörden. Die Aufgabenzuweisung an den BfDI im Bereich der Telekommunikation soll laut FAQ-Liste auch im kirchlichen Bereich gelten. Kirchliche Stellen als Telekommunikationsanbieter dürfte es entweder fast keine geben oder sehr viele – dann nämlich, wenn Arbeitgeber Pflichten als Telekommunikationsdienstleister treffen sollten, wenn sie Angestellten betriebliche Kommunikation auch zur privaten Nutzung zur Verfügung stellen. Das ist aber noch keineswegs klar, wie auch die FAQ-Liste betont.

Während die Bremische Evangelische Kirche umfangreiche neue Ausführungsverordnungen in ihr Datenschutzrecht aufgenommen hat, gibt es bei der Evangelischen Kirche im Rheinland nur kosmetische Änderungen in der Durchführungsverordnung: Betroffenenrechte bezüglich privaten Kontaktdaten in Anschriftenverzeichnissen wurden präzisiert, beim Patient*innendatenschutz ist das Widerspruchsrecht deutlicher formuliert worden.

Bei den katholischen Datenschutzgerichten gibt es Neues: Die Entscheidung der zweiten Instanz zum »Teilkirchenaustritt« (16.09.2021 – DSG-DBK 05/2020) ist veröffentlicht worden und bestätigt die hier schon besprochene Entscheidung der ersten Instanz in vollem Umfang. Noch ohne Volltext wurde eine interessante Entscheidung der ersten Instanz angekündigt (09.12.2021 – IDSG 03/2020), der zufolge die Angabe, Vorsitzender eines »öffentlichen katholischen Vereins« zu sein, zu den besonderen Kategorien personenbezogener Daten gehört. Hier darf man auf die Begründung gespannt sein – die Tatsache der Vorstandschaft enthält kaum mehr als die bloße Kirchenzugehörigkeit, die gerade von den besonderen Kategorien ausgenommen ist. Je nach Begründung könnte diese Entscheidung für alle kirchlichen Vereine interessante Probleme aufwerfen.

In Sachen Prüfung des alt-katholischen Bistums durch die LDI NRW gibt es leider endgültig nichts Neues: Der Zugang zu den Entscheidungsgründen wurde abgelehnt, da die Prüfung lediglich ruhe. Derweil hat der bayerische Diözesandatenschutzbeauftragte eine Informationsoffensive gestartet – seine Webseite hat jetzt einen Bereich »Aktuelles«, und der BfD EKD hat Jobs im Angebot, das KDSZ Dortmund auch.

Weiterlesen →