
»Quo vadis, kirchlicher Datenschutz?«, fragt explizit.net und hat wiederum mir dazu drei Fragen gestellt. Dabei äußere ich zwei Wünsche – einer davon könnte sogar in Erfüllung gehen:
Weiterlesen
»Quo vadis, kirchlicher Datenschutz?«, fragt explizit.net und hat wiederum mir dazu drei Fragen gestellt. Dabei äußere ich zwei Wünsche – einer davon könnte sogar in Erfüllung gehen:
WeiterlesenDrei Recherchen beschäftigen mich weitgehend erfolglos seit Monaten: Was wird aus der katholischen Datenschutzaufsicht in Bayern, welche Religionsgemeinschaften mit eigenem Datenschutzregime kennen die staatlichen Behörden – und was macht eigentlich die EKD? Zu den drei Recherchen habe ich diese Woche wieder nachgehakt.
Der Datenschutz-Dienstleister Althammer & Kill hat ein Whitepaper zu »Microsoft 365 in Kirche & Wohlfahrt« veröffentlicht. Das ist nicht nur nützlich und lesenswert, wenn es direkt um die Office-Frage geht. Auch ausführliche Passagen allgemein zur Drittlandübertragung und wie sie nach KDG und DSG-EKD gestaltet werden sind sehr erhellend. Vor allem im Bereich des KDG wird bei einigen Formulierungen deutlich angefragt, ob sie praktikabel oder gar europarechtskonform sind – insbesondere die schon länger als zweifelhaft bekannte Möglichkeit einer »Selbstzertifizierung«, wie sie § 40 Abs. 2 lit. b) KDG eröffnet wird: »Damit wird die Bewertungshoheit aus den Händen der Europäischen Kommission in die des Verantwortlichen gelegt, was im Zweifelsfall kaum standhalten würde. Eine Drittlandübermittlung auf dieser Basis weist nicht die erforderliche Rechtssicherheit auf.« (Hier wird auch der Ursprung der Norm erwähnt: Eine unkritische Übernahme aus dem alten BDSG – im DSG-EKD gibt es deutlich weniger Probleme, weil der evangelische Gesetzgeber bei der Drittlandsübermittlung unnötige Abweichungen von der säkularen Rechtslage stärker vermieden hat.)
WeiterlesenFast drei Jahre nach Inkrafttreten liegt endlich der erste Kommentar zum Gesetz über den kirchlichen Datenschutz (KDG) vor: »Kirchliches Datenschutzrecht. Datenschutzbestimmungen der katholischen Kirche«, herausgegeben von dem Münsteraner Professor für Europäisches Verwaltungsrecht Gernot Sydow, der zugleich Vorsitzender Richter des Datenschutzgerichts der Deutschen Bischofskonferenz ist.
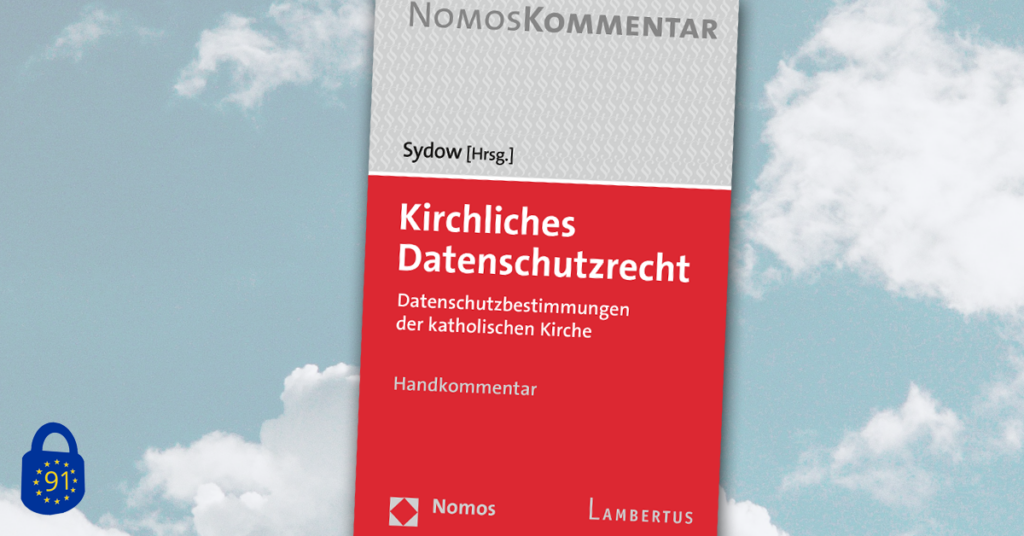
Auch wenn der Kommentar nur die Differenzen zur DSGVO erläutern will (schließlich sind die beiden Gesetze in großen Teilen identisch), kommt er auf fast 600 Seiten. Dass es eine erste Auflage ist, merkt man an einigen Stellen. Eine Pflichtanschaffung für alle mit dem katholischen Datenschutzrecht Befasste ist er trotzdem: Neben dem KDG wird auch dessen Durchführungsverordnung ausführlich sowie die Kirchliche Datenschutzgerichtsordnung (KDSGO) und das Datenschutzrecht der Orden (KDR-OG) zumindest überblicksweise behandelt; das erst im Herbst 2020 verabschiedete Gesetz über das Verwaltungsverfahren im kirchlichen Datenschutz (KDS-VwVfG) ist noch nicht berücksichtigt.
WeiterlesenZum Jahresende hauen alle noch mal einen raus: Der EKD-Datenschutzbeauftragte eine Handreichung zu Fotos – und der Verband der Diözesen Deutschlands (VDD) gleich ein ganzes Gesetz. Zum Gesetz über den kirchlichen Datenschutz, dessen Durchführungsverordnung und Kirchliche Datenschutzgerichtsordnung tritt nun die vierte bundesweit einheitliche Norm: Das Gesetz über das Verwaltungsverfahren im kirchlichen Datenschutz (KDS-VwVfG), das ab dem 1. Januar 2021 gilt und online zuerst im Speyerer Amtsblatt veröffentlicht wurde.
Die Materie ist so trocken, wie der Titel verspricht, und es braucht wohl Verwaltungsjurist*innen, um im Detail zu bewerten, ob es überraschende Regeln gibt. (Gastbeiträge willkommen!) So trocken aber Verwaltungsrecht ist, so revolutionär ist das für die Kirche: Neben die spezifische Verwaltungsgerichtsbarkeit in Form der Datenschutzgerichte ist damit jetzt auch eine rechtsförmliche Ordnung der Tätigkeit der Aufsichten getreten, die man sich auch für andere katholische Institutionen wünschen würde. Das Gesetz legt unter anderem auch einige Rechte der Beteiligten fest, etwa auf Akteneinsicht (§ 6; leider keine allgemeine Informationsfreiheitsregelung). Wichtig dürfte auch die Regelung zur Durchsetzung und Vollstreckung von Bußgeldbescheiden sein, mit denen die Aufsicht kirchliche Stellen in die Pflicht nehmen kann bei Androhung der Einschaltung der Bischöflichen Aufsicht, »um rechtmäßige Zustände herzustellen«. (Ein Interessenskonflikt kann hier – leider – nicht entstehen, die öffentlich-rechtlich organisierten Diözesen können gar nicht gebußt werden.)
WeiterlesenDer Bundestagsausschuss für Familie, Senioren, Frauen und Jugend hatte am Montag eine öffentliche Anhörung zum Thema »Datenschutzgrundverordnung (DSGVO) bzw. Bürokratieabbau im Ehrenamt« auf der Tagesordnung. Die Beiträge der Sachverständigen zeigen einiges auf, was im Bereich Datenschutz gerade schiefläuft – geben aber auch einige Hinweise, wie es besser gehen könnte.
Stellenweise lesen sich die eingereichten Stellungnahmen, als sei es noch Mai 2018 – Angst vor hohen Bußgeldern, kuriose Missverständnisse, Fotos als beherrschendes Thema und manchmal sogar der Wunsch, das mit dem Datenschutz lieber ganz zu lassen. Naturgemäß ging es um die DSGVO und nicht um den kirchlichen Datenschutz. Aber auch für die Datenschutzpraxis in den Religionsgemeinschaften lassen sich Schlüsse ziehen.
WeiterlesenDatenschutz ist gleich Einwilligung – das dürfte das hartnäckigste Datenschutz-Missverständnis sein. Das ist keine Überraschung: Selten wird Datenschutz so sichtbar wie bei der Einwilligung in eine Datenverarbeitung; eine Unterschrift, um etwas zu erlauben, ist intuitiv und ohne größere Rechtskenntnis verständlich – und wer als Verantwortliche*r eine Unterschrift einholt, hat das gute Gefühl, sich um den Datenschutz gekümmert zu haben.
Das Problem: Meistens sind Einwilligungen gar nicht nötig, oft schaffen sie neue Probleme, und manchmal sorgen sie sogar für erhebliche Rechtsunsicherheit – und unfair sind sie gelegentlich auch noch. Auch wenn die Einwilligung weit vorne bei den Rechtsgrundlagen steht – eigentlich sollte sie viel eher die letzte Auffangmöglichkeit sein, wenn keine andere Rechtfertigung für eine Datenverarbeitung greift – warum das so ist und wie es besser geht, zeigt dieser Artikel.
Weiterlesen
Man freut sich doch gelegentlich auch über die kleinen Dinge: Unsinnige Rechtsgrundlagen und zweifelhafte, weil allzu öffentliche Listen-Lösungen bei der Rückverfolgbarkeit von Veranstaltungen und Restaurantbesuchen gibt es immer noch viel zu viele. Umso schöner, wenn eine Pfarrei wie St. Petrus in Bonn nach Wochen, in denen beim Anstehen einsehbare Listen durch Freiwillige geführt wurden, jetzt auf eine einfache, clevere datensparsame und schlangenvermeidende Lösung umgestellt wurde: Formulare, die schon zu Hause ausgefüllt werden können und in eine verschlossene Box geworfen werden. Noch eine schöne Lowtech-Variante hat Winfrid Veil gesehen. (Wie’s auch mit den korrekten Informationen geht, stand hier schon im Blog.)
Aus Bayern gibt es Neues – und zwar nichts Neues: Mittlerweile verdichten sich die Zeichen, dass der Diözesandatenschutzbeauftragte auch nach seinem offiziellen Dienstende in Verlängerung geht, bis ein Nachfolger gefunden ist. Man erzählt sich, dass es daran liegen könnte, dass man wieder keinen Kirchen-Insider berufen soll, was in Bayern Tradition hat – vor Jupp Joachimski waren bereits ein ehemaliger Polizeipräsident und ein anderer ehemaliger Richter in vergleichbaren Positionen in Bayern tätig.
WeiterlesenNach dem kurzen Aufflackern von Aktivismus um Schrems II herum ist es ziemlich still geworden von offizieller Seite – seit Wochen keine öffentliche Äußerung der kirchlichen Datenschutzaufsichten mehr. Grund genug, um einer weiteren Stille nachzuspüren: In der vergangenen Woche ging es schon mal um den bayerischen Diözesandatenschutzbeauftragten, dessen reguläres Ende der Dienstzeit – 30. September – immer näher rückt.
Immer noch gibt es weder eine Ausschreibung noch eine Nachricht – und war da nicht noch etwas? Richtig: 2018 hatte die Freisinger Bischofskonferenz auf ihrer Frühjahrsvollversammlung folgendes beschlossen:
Die Freisinger Bischofskonferenz errichtet in Nürnberg ein kirchliches Datenschutzzentrum, das als unabhängige kirchliche Behörde die Aufgaben der Datenschutzaufsicht wahrnehmen wird.
Erklärung der Freisinger Bischofskonferenz: Frühjahrsvollversammlung der bayerischen Bischöfe in Augsburg vom 14. bis 15. März 2018
Bisher ist noch nichts darüber bekannt, wann es so weit sein wird – Anfragen laufen.
Weiterlesen
Der Datenschutzbeauftragte der EKD hat eine Liste mit Fragen zu kirchlichen Vereinen veröffentlicht. Während die weltlichen Datenschutzaufsichten schon lange Vereinsarbeitshilfen veröffentlicht haben, teilweise sehr ausführlich, ist das für den kirchlichen Bereich eine Premiere. Nützlich ist die FAQ-Liste leider nur sehr begrenzt.
WeiterlesenIn den vergangenen Jahren habe ich einiges zum kirchlichen Datenschutz geschrieben – viele kleine Meldungen, einige größere Recherchen und Analysen, und immer wieder Kommentare. Meine Stoßrichtung: Wenn Datenschutz als Grundrechtsschutz effektiv sein soll, dann muss er lebbar sein. Nur Datenschutz mit Augenmaß funktioniert.
Weiterlesen